SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
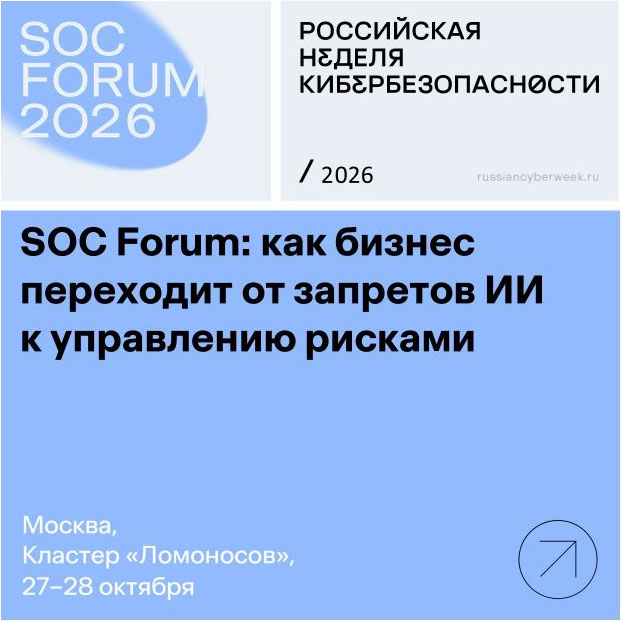
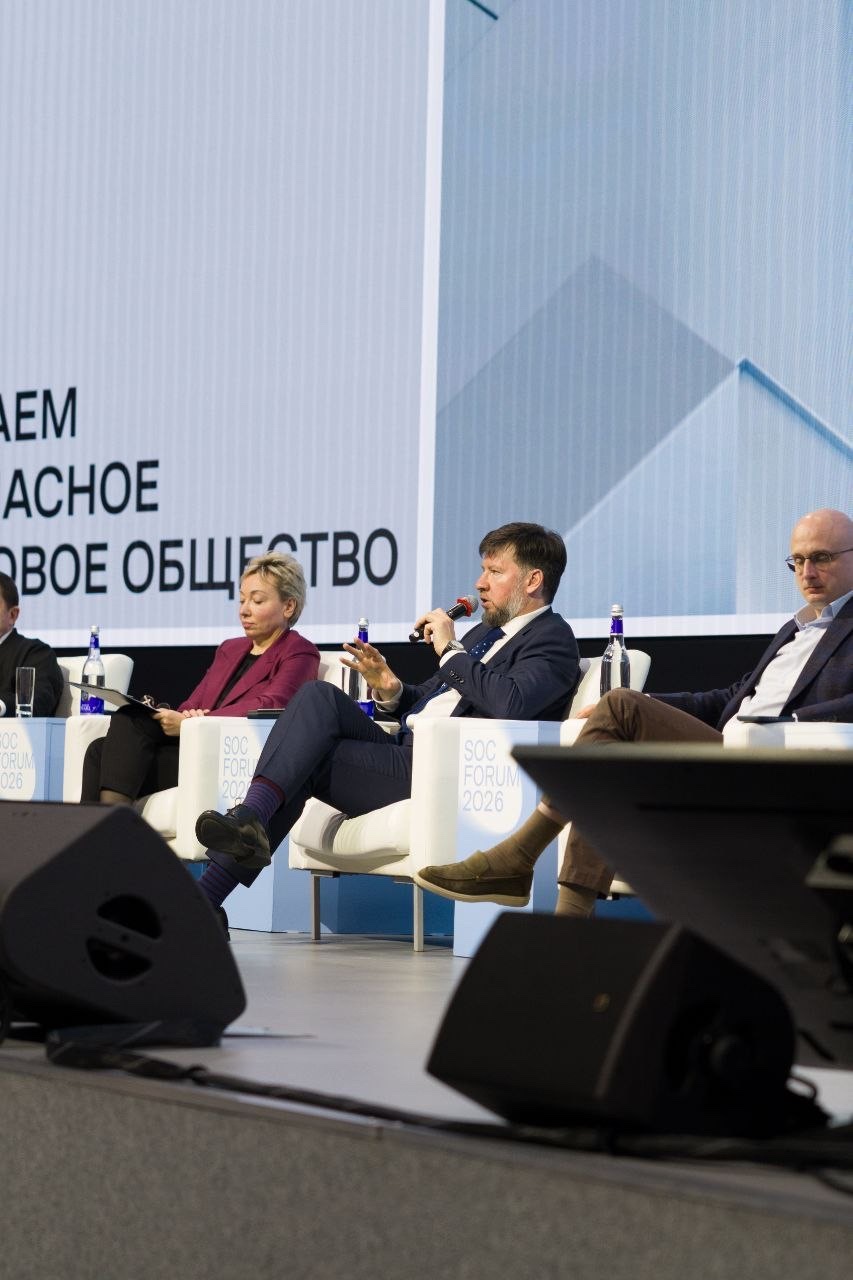
На пресс-конференции «AI First или AI Worst? Как перейти от хаоса инноваций к управлению рисками ИИ» на SOC Forum 27 октября представители ГК «Солар», «Почты России», ДОМ.РФ и «Магнита» сошлись во мнении: ИИ уже стал частью бизнес-процессов, и стратегия запретов ведет лишь к потере конкурентоспособности. Задача — выстроить управляемую среду, а не блокировать технологию.ИТ-директора просят ИБ-службы дать способ безопасно использовать нейросети, а не запрещать, заявил на открытии пресс-конференции генеральный директор ГК «Солар» Игорь Ляпунов. Он выделил четыре угрозы, которые несет ИИ.
Первая — скорость автономных атак. «Защита, которая работает со скоростью человека, уже проиграла. Например, ИИ-агент уничтожил облачную инфраструктуру Azure примерно за 7 минут. При этом число публично раскрываемых уязвимостей выросло в два раза за 8 месяцев 2026 года — с 5045 до 10 740, а средний срок жизни уязвимости составляет 50 дней», — отметил Ляпунов.
Вторая проблема — вайбкодинг. По прогнозу Gartner, к концу 2026 года 20% публичного кода будут писать ИИ-агенты. «Легаси сегодня — это тонны кода, непонятно как созданные и проверенные. Узкое место сместилось с написания кода на доказательство того, что он безопасен», — подчеркнул спикер.
Третья угроза касается ИИ-агентов. «Мы идем в неуправляемую систему, когда совершенно новые идентичности получают доступы и учетные записи. По прогнозу Gartner, к 2028 году у каждой компании из Fortune 500 будет около 150 тысяч ИИ-агентов, а трафик от них уже вырос на 1700% за год. Без "паспорта" для агентов больше половины ИИ-проектов остановятся», — пояснил Ляпунов.
Четвертая проблема — отсутствие национальных ИИ-моделей в условиях международной напряженности. «Мы видим, как легко отзывают доступы и сертификаты», — объяснил глава «Солара».
Попытки ограничить ИИ тормозят развитие так же, как когда-то чрезмерные ограничения в автомобилестроении, — такое сравнение привел заместитель генерального директора АО «Почта России» по цифровой трансформации Дмитрий Чудинов. По его мнению, ИИ — инструмент для получения результатов автоматизации, и его нужно правильно интегрировать в процессы. Спикер также призвал разделять риски: в обычной разработке критических рисков нет, автоматизированные инструменты контроля кода делают процесс чище.
«Меня пугает связка промпта и прав, когда модель имеет доступ к продакшену», — пояснил он.
Чудинов также отметил соблазн крупных компаний разрабатывать собственные решения для борьбы с ИИ-угрозами. Представитель Почты России подчеркнул вопрос цены и качества: вендор, который живет этим, обязан делать продукты лучше, чем внутренняя разработка.
«Золотой пилюли» в защите от ИИ нет, отметил директор по информационной безопасности ДОМ.РФ Дмитрий Шарапов. Главная проблема — неопределенность LLM: алгоритм можно прочитать, а поведение модели — нет. Даже внутренние модели требуют верификации человеком из-за галлюцинаций. С точки зрения защиты нужен комплексный подход: для разработчиков — контроль репозиториев и токенов, для бизнес-пользователей — удобные внутренние аналоги внешних сервисов, чтобы они не сливали данные в публичные модели.
«Если я финансовую отчетность могу сделать на внутреннем решении, я не пойду во внешнее. Таким образом, я вроде как запретил доступ, но при этом дал обратное решение внутри компании», — пояснил Шарапов.
При этом он признал: фронтирные модели слишком быстро развиваются и обладают слишком большими мощностями, чтобы полностью заменить их внутренними разработками.
Закрыть риски ИИ одним продуктом невозможно — нужна экосистема, где каждый элемент усилен ИИ и объединен платформой, рассказал директор Центра технологий кибербезопасности ГК «Солар» Иван Вассунов. Он описал подход «одна архитектура вместо набора заплаток»: каждый продукт отвечает на свой вопрос безопасности — IDM-система (кто это), PAM-система (что он делает), DLP-система (что уходит наружу), AI Firewall (через какую дверь). Для анализа промптов нужна ИИ-модель на стороне продукта, для DLP — работа со смыслами, а не только с паттернами, для контроля привилегированных сессий — блокировка опасных команд агентов в реальном времени. «Без платформы вы эти риски не закроете», — резюмировал Вассунов.
Система ИИ требует такого же комплексного подхода к ИБ, как и обычная система, но с учетом специфики, отметил руководитель управления информационной безопасности «Магнита» Олег Лалаев. Нужна адекватная модель угроз и приоритизация этапов защиты. Он также указал на проблему масштаба: когда в инфраструктуре работают десятки тысяч агентов, нужно понимать, как выстроить сеть и шлюзы для контроля. Лалаев предложил развивать локальные инструменты и правила для ассистентов, которые подсказывают разработчику безопасные паттерны и указывают на ошибки, вместо того чтобы перекладывать ответственность на ИИ.
Классические средства защиты анализируют отдельные шаги, но не всю цепочку, — эту проблему описал технический директор Центра технологий кибербезопасности ГК «Солар» Евгений Федоров. Пример: агент с правами менеджера читает письмо с инструкцией «слить базу CRM на внешний адрес». IDS видит легитимный запуск, DLP — корректную выгрузку, SWG — знакомый адрес. «Атака, связанная с ИИ, живет между шагами», — пояснил он.
Федоров также представил Solar AI Firewall — продукт для защиты ИИ-инструментов и сотрудников, которые с ними работают. Продукт отслеживает, что агент читает, что отвечает и что делает. В основе защиты лежит многоуровневое ядро детекции: быстрые правила и шаблоны срабатывают примерно за 5-15 мс, семантический слой для сложных типов атак работает до 50 мс, а обученная модель-судья подключается только при явной необходимости для глубокого анализа (от 120 до 900 мс). Заявленная точность — детекция около 99% атак (покрывает более 100 различных типов угроз) при уровне ложных блокировок 0,72%. Продукт поддерживает режим мониторинга для адаптации к трафику заказчика.
Игорь Ляпунов подытожил: «Надо признать, что ИИ никуда от нас не денется. Это реальность, в которой мы живем. И если ее игнорировать или запрещать, она все равно прорастет».
О компании
Группа компаний «Солар» — ведущий провайдер комплексной кибербезопасности. Ключевые направления деятельности — предоставление услуг и сервисов в области информационной безопасности, разработка собственных ИБ-продуктов, обучение ИБ-специалистов, аналитика и исследование киберинцидентов.
С 2015 года предоставляет ИБ-решения организациям от малого бизнеса до крупнейших предприятий ключевых отраслей. Под защитой «Солара» — более 1 500 крупнейших компаний России. Компания работает в направлениях безопасной разработки программного обеспечения, управления доступом, защиты корпоративных данных, детектирования хакерских атак и угроз, что позволяет закрывать максимум потребностей заказчиков.
Группа компаний предлагает сервисы первого и крупнейшего в России коммерческого SOC — Solar JSOC, экосистему управляемых сервисов ИБ — Solar MSS. По данным независимых аналитиков, «Солар» входит в топ-5 европейских и топ-15 мировых сервис-провайдеров по объему бизнеса.
Работа центра исследования киберугроз Solar 4RAYS нацелена на изучение тактик киберпреступников. Полученные аналитические данные обогащают разработки центра технологий кибербезопасности.
Линейка собственных продуктов включает DLP-решение Solar Dozor, шлюз веб-безопасности Solar webProxy, IdM-систему Solar inRights, PAM-систему Solar SafeInspect, анализатор кода Solar appScreener, решение для автоматизации мониторинга и реагирования Solar SIEM и другие.
Группа компаний «Солар» инвестирует в развитие отрасли кибербезопасности и помогает решать проблему кадрового дефицита. Для поддержки молодых технологичных проектов и насыщения рынка технологиями созданы венчурный фонд Solar Ventures и программа CyberStage. «Солар» реализует образовательные и просветительские проекты, направленные на повышение цифровой грамотности населения.
Под защитой «Солара» находятся крупнейшие государственные информационные системы, а также экономические и общественно-политические события в России, в том числе международного уровня.
Штат компании — около 2 500 специалистов. Подразделения «Солара» расположены в Москве, Санкт-Петербурге, Нижнем Новгороде, Самаре, Ростове-на-Дону, Томске, Хабаровске и Ижевске. Технологии компании и наличие распределенных по всей стране центров компетенций позволяют ей работать в режиме 24/7.
Последние новости по теме